Start
R$ 39,90/mês
- 1 vCore Processador
- 1 GB Memória
- NVME 20 GB Disco
- Ilimitado Tráfego
 Rede e VPN · Rio de Janeiro ou São Paulo
Tenha seu próprio servidor WireGuard rodando em um VPS Cloud no Rio de Janeiro ou em São Paulo, já com painel web para criar os acessos da equipe. Você recebe tudo instalado em Debian 13, com HTTPS e o login de administrador prontos.
A instalação está disponível nos quatro planos de VPS Cloud: Start, Basic, Plus e Pro. Todos trazem 1 Gbps com tráfego ilimitado, IPv4 e IPv6; o Start, a partir de R$ 39,90, já atende bem a maioria dos casos.
Cobrança mensal, em reais, com o app instalado. Semestral e anual com desconto no pedido. Rio de Janeiro ou São Paulo, mesmo preço. Os planos começam no menor tamanho em que o app roda bem; precisa de mais? O upgrade é feito pela área do cliente, sem reinstalar.
Com a praça Rio de Janeiro, o seu VPS com WireGuard fica no data center original da Mega, em rede própria com saída no PTT Rio e trânsito redundante. É a menor latência para quem está no Rio, no Espírito Santo e em Minas, e a equipe de suporte trabalha na mesma praça do servidor.
Com a praça São Paulo, o seu VPS com WireGuard fica no nosso ambiente ao lado do ponto de troca de tráfego mais movimentado do país, com rede própria e trânsito redundante. É o caminho mais curto para usuários espalhados pelo Brasil e para integrações com bancos, gateways e APIs hospedadas em SP. Mesmo preço do Rio.
O WireGuard é uma VPN de código aberto, feita para ser enxuta, e faz parte do kernel do Linux desde 2020. Ele usa criptografia Curve25519 e ChaCha20 e é bem mais simples de configurar e mais rápido que OpenVPN e IPsec. Existem clientes oficiais para Windows, macOS, Linux, Android e iOS.
Para administrar a VPN sem editar arquivos de configuração à mão, instalamos o wg-easy, na versão v15.4.0 (agosto de 2026). É uma interface web de código aberto na qual você cadastra cada cliente (peer) da VPN. Cada um recebe nome, chaves próprias, um QR Code para escanear no celular e um arquivo .conf para o computador.
O wg-easy roda em Docker, a partir da imagem ghcr.io/wg-easy/wg-easy. O tráfego da VPN entra pela porta 51820/UDP, liberada no firewall, e o painel fica na porta 51821, atrás de um proxy com HTTPS. O conjunto consome cerca de 100 MB de memória.
Fonte: Documentação oficial do WireGuard e do wg-easy, consultada em outubro de 2026.
Funcionários entram na rede da empresa pelo notebook ou celular, mesmo trabalhando de casa.
Acesse câmeras, storage e servidores internos de qualquer lugar, sem abrir essas portas para a internet.
Navegue pelo VPS e continue com IP do Brasil quando estiver fora do país.
Em aeroporto, hotel ou café, envie seu tráfego cifrado pelo túnel até o seu servidor.
Conecte escritórios em cidades diferentes numa mesma rede privada.
Deixe painéis e aplicações administrativas disponíveis só por dentro do túnel, sem expor portas.
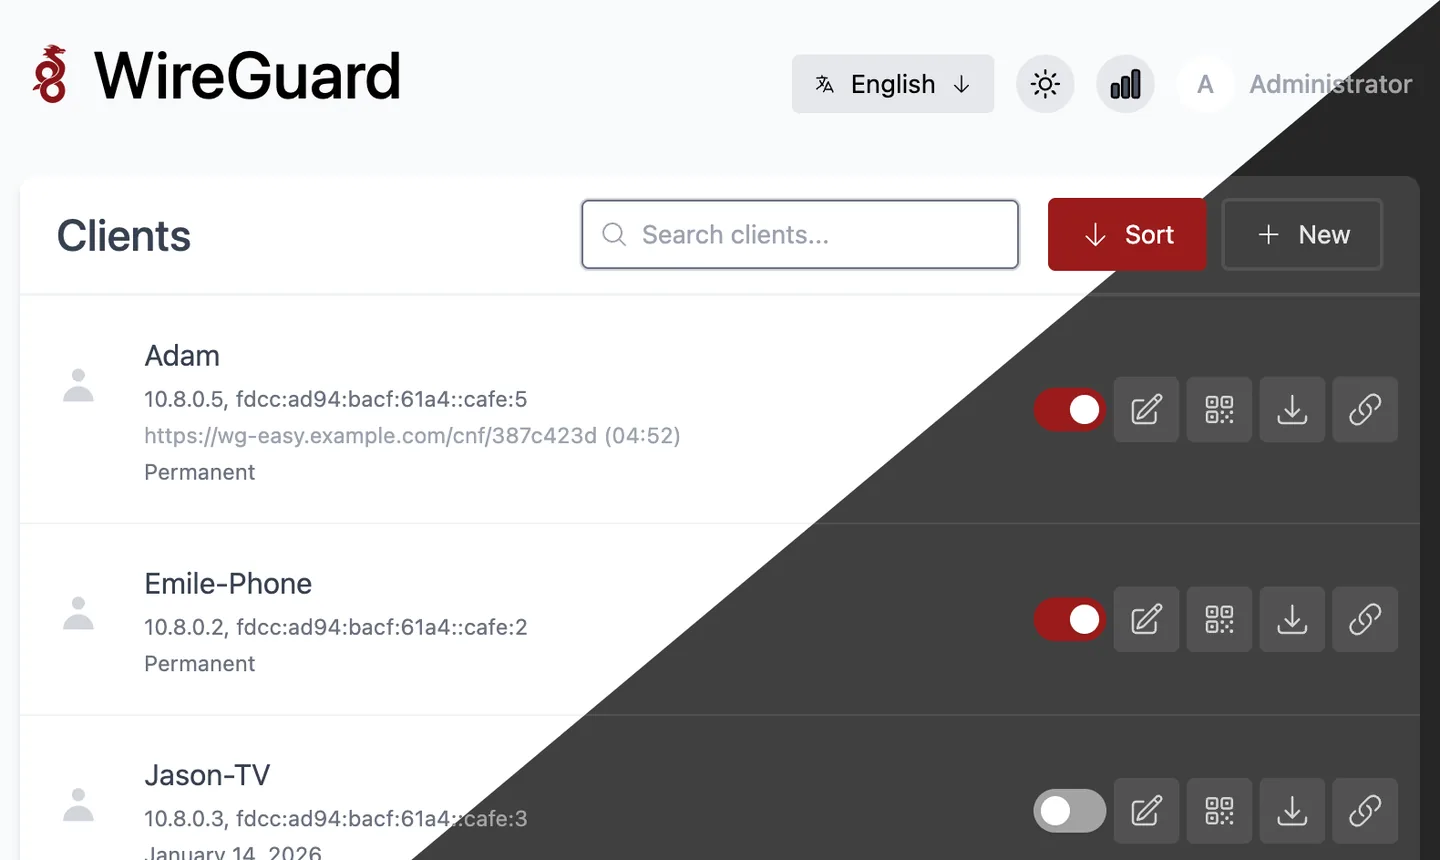
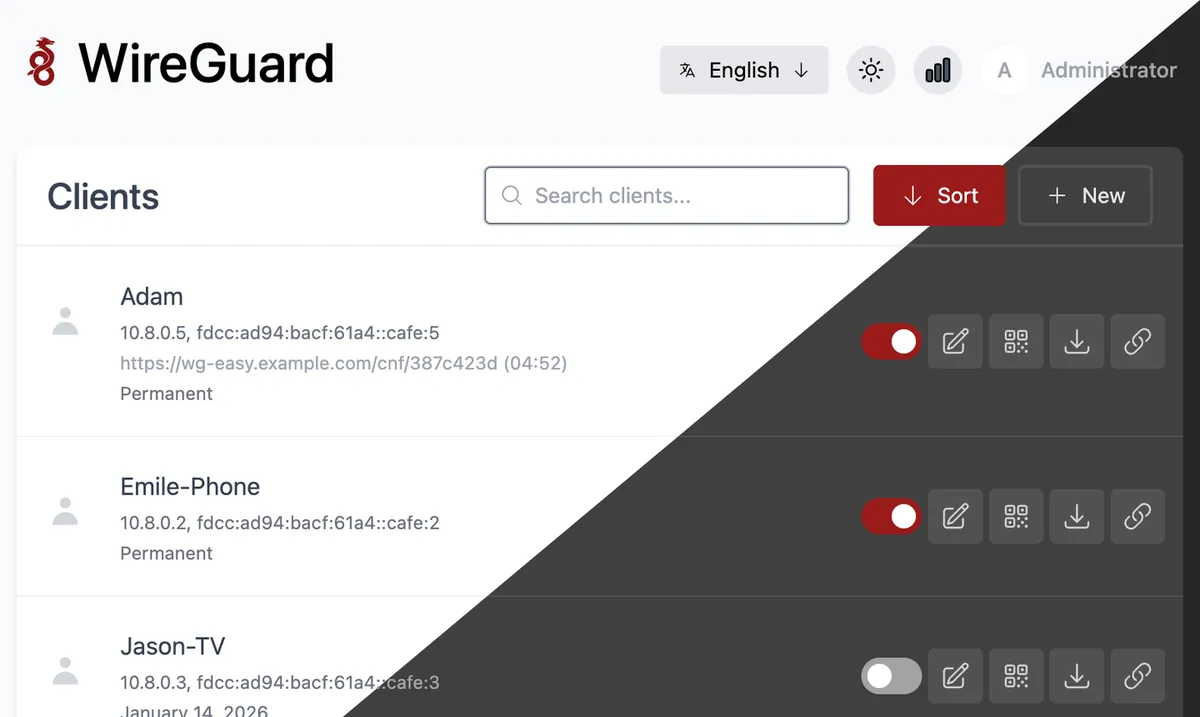
Os prints vêm de uma instalação de teste da Mega, sem dados de clientes.
Crie, nomeie, ative, desative ou exclua clientes da VPN pelo navegador.
Cada cliente tem chaves próprias, QR Code para o celular e arquivo .conf para o computador.
O painel mostra o tráfego enviado e recebido e a última conexão de cada cliente.
Defina uma data de validade para acessos temporários, como os de prestadores e convidados.
Há senha de administrador, 2FA por TOTP e suporte a mais de um administrador.
Suporta IPv4 e IPv6 no túnel, DNS próprio e split-tunnel, enviando só algumas redes pela VPN.
Selecione Start, Basic, Plus ou Pro e a forma de pagamento: Pix, cartão ou boleto, em ciclo mensal, semestral ou anual.
Informe no pedido se o VPS ficará no Rio de Janeiro ou em São Paulo. O preço é o mesmo nas duas.
Chegam por e-mail e WhatsApp o endereço HTTPS do painel e o login de administrador.
Entre no painel, cadastre cada pessoa ou dispositivo e conecte pelo QR Code ou pelo arquivo .conf.
O WireGuard com wg-easy usa cerca de 100 MB de memória e precisa de pelo menos 256 MB livres, então o Start já resolve. Os planos maiores servem para quem vai dividir o VPS com outros apps.
| Plano | Indicado para |
|---|---|
| Start 1 vCore · 1 GB | 1 vCore, 1 GB e NVMe de 20 GB. É o recomendado para uma VPN dedicada à equipe ou ao uso pessoal. |
| Basic 2 vCore · 2 GB | 2 vCore, 2 GB e NVMe de 40 GB. Boa opção se a VPN dividir o servidor com mais um ou dois apps leves. |
| Plus 2 vCore · 4 GB | 2 vCore, 4 GB e NVMe de 80 GB. Indicado quando o VPS também hospeda aplicações da empresa além da VPN. |
| Pro 4 vCore · 6 GB | 4 vCore, 6 GB e NVMe de 120 GB. Para reunir vários serviços no mesmo servidor, com a VPN entre eles. |
É uma VPN de código aberto, incluída no kernel do Linux desde 2020, que usa criptografia Curve25519 e ChaCha20. Tem configuração mais simples que OpenVPN e IPsec.
Sim. No VPS da Mega Dedicados o WireGuard já chega instalado com o wg-easy, em Debian 13 com Docker, com painel em HTTPS e administrador criado. Você só precisa cadastrar os clientes.
O Start, com 1 GB de memória, é o recomendado. O app usa cerca de 100 MB e precisa de pelo menos 256 MB livres. Troque para um plano maior só se for rodar outros apps no mesmo servidor.
É uma interface web de código aberto para gerenciar o WireGuard. Ela cria clientes com chaves, QR Code e arquivo .conf, e mostra o tráfego e a última conexão de cada um.
A VPN usa a 51820/UDP, aberta no firewall. O painel do wg-easy fica na 51821, atrás de um proxy com HTTPS, então você o acessa por um endereço seguro.
Funciona. Há clientes oficiais para Windows, macOS, Linux, Android e iOS. No celular você escaneia o QR Code; no computador importa o arquivo .conf.
Pode. Ao conectar na VPN, seu tráfego sai pelo IP do seu VPS, que fica no Rio de Janeiro ou em São Paulo. A velocidade depende do VPS e da sua conexão local.
Sim, cada app tem seu próprio endereço, desde que caibam na memória do plano. O suporte 24/7 em português cuida da parte de servidor; o uso do WireGuard e do wg-easy está na documentação do projeto.
Atualizado em 19 de outubro de 2026
 VaultwardenContrate uma VPS Cloud com o Vaultwarden já instalado: um servidor de senhas compatível com os apps do Bitwarden, com HTTPS e acesso root.
 NextcloudO Nextcloud guarda, sincroniza e compartilha seus arquivos num servidor que é seu, sem cobrança por usuário.
 Uptime KumaO Uptime Kuma vigia seus sites, APIs e servidores e avisa quando algo sai do ar.
Diga o que quer rodar e quantos usuários; a gente indica o plano. O app chega instalado.